



شرکتهای ارائهدهنده خدمات اینترنت به طور مداوم در حال مبارزه با تورنت و اشتراک غیرقانونی فایل هستند. در صورتی که آیاسپی متوجه شود که کاربر در حال دانلود غیرقانونی بازی کامپیوتر و نرمافزار و فیلم و سریال است، اخطاریهی رسمی برای او ارسال میکند. هر شرکت اینترنتی سعی کرده تا راهحلی برای مشکل دانلود غیرقانونی پیدا کند. یکی از این کمپانیها واقع در کره جنوبی، بیش از 600 هزار رایانه و سیستم کامپیوتر مشتریانش را به بدافزار و ویروسهای خطرناک مبتلا کرده است.
خبرگزاری کرهای JTBC گزارش داد که کاربران سرویسهای اشتراک فایل Webhard که در کره جنوبی محبوبیت زیادی دارند، به مشکل جدی برخورد کردهاند. این کاربران از سال 2020 از کاهش سرعت دانلود فایل، فایلهای خراب و پدید آمدن مشکلاتی برای رایانهشان گلایه کرده بودند. یکی از توسعهدهندههای سرویس وبهارد متوجه شده که کاربرانی که به مشکل خوردهاند از سرویس اینترنت KT استفاده میکنند. به عبارت دیگر، شرکت ارائهدهنده سرویس اینترنت، عامدانه، رایانه ششصد هزار نفر را به بدافزار مبتلا کرده است.
آیاسپیهای کشورهای جهان اول به طور مداوم در حال مبارزه با دانلود غیرقانونی هستند. ایالاتمتحده قوانین سفت و سختی در این زمینه دارد و حتی سال 2008 روی تمامی انتقالهای فایل از طریق بیتتورنت، اختلال ایجاد کرد. روند قانونی برای مبارزه با تورنت نیز شکل گرفته است. کشورهای دیگری نیز به مبارزه با تورنت پرداختهاند. برای نمونه سوئد، کارمندان Piratebay را حدود دو دهه پیش دستگیر کرد. اما تابهحال هیچ شرکت ارائهدهنده اینترنت از بدافزار برای جلوگیری از دانلود قانونی استفاده نکرده است.
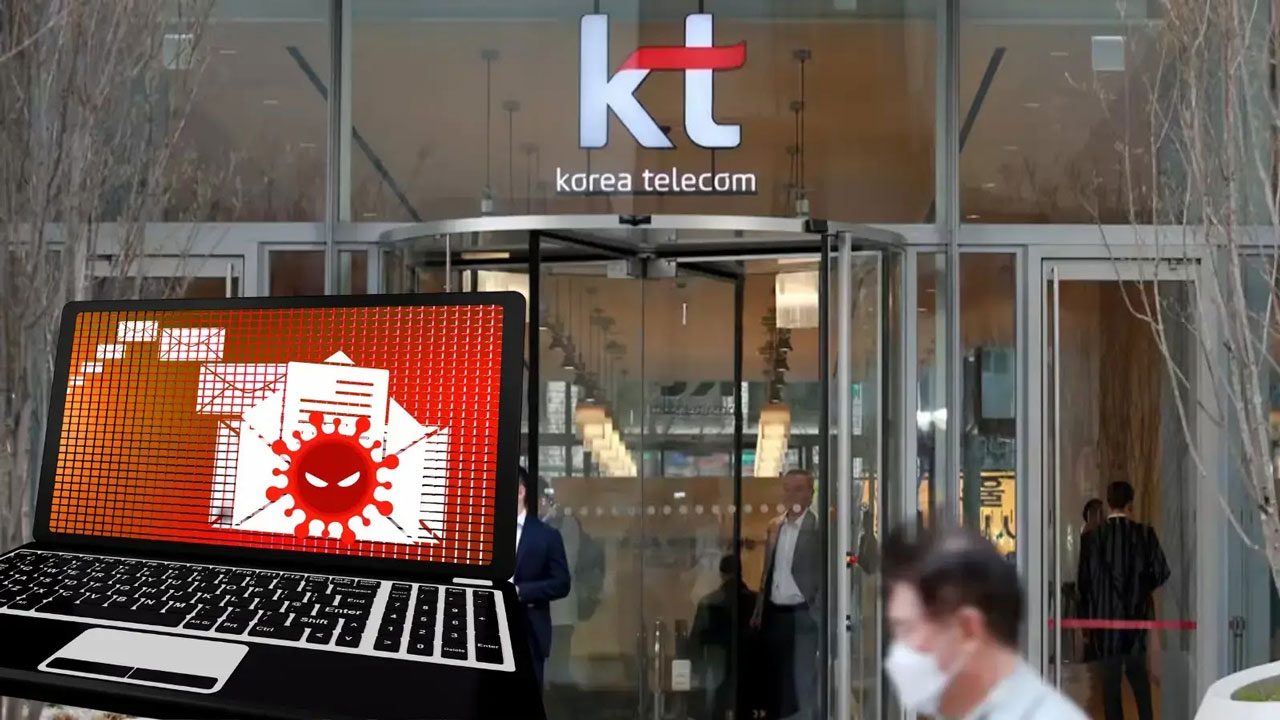 مبارزه با تورنت با پخش بدافزار
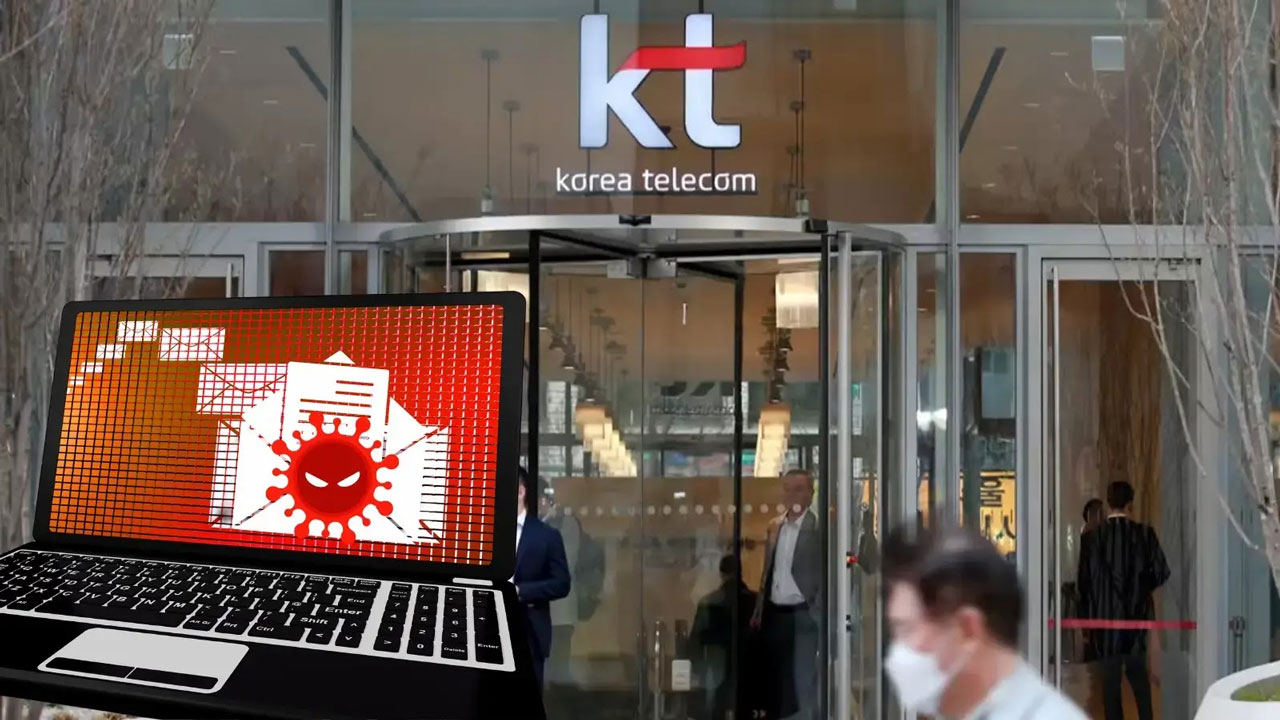
پلیس کره جنوبی از موضوع باخبر شده و طی تحقیقات به نتیجه رسیده که شرکت KT با پخش بدافزار، کاربران خود را جریمه کرده است. نیروهای پلیس در ادامه متوجه شدهاند که یک تیم ویژه در شرکت KT برای توسعه و پخش بدافزار وجود دارد. هدف این بدافزار، جلوگیری از اتصال کاربر به سرورهای وارهد و کند کردن انتقال اطلاعات است. مدیران این شرکت ارائهدهنده اینترنت در پاسخ گفتهاند که آنها میخواستهاند جلوی سرویسهای بدکار را بگیرند. واضح است که پخش بدافزار و آلوده کردن سیستمهای رایانهای یک جرم محسوب میشود.
شرکت ارائهدهنده اینترنت KT در ادامه گفته است که آنها به دنبال کاهش هزینههای شبکه بودهاند و اینکه کاربران بسیار زیادی در حال دانلود غیرقانونی بودهاند و چارهای نداشتهاند. بسیاری نوشتهاند که این شرکت میتوانست آیپی کاربر را مسدود کند و چه نیازی به استفاده از بدافزار برای جلوگیری از اتصال به تورنت بوده است. به نظر میرسد که این بدافزار تنها هنگام اتصال به اینترنت از طریق آیاسپی KT فعال میشود و به دیگر کاربران، لطمهای وارد نشده است.
منبع: PCGAMER

دیدگاه کاربران
تعداد دیدگاه کاربران: 0 دیدگاه